为什么源站 IP 一泄露,防护就白做了?
做游戏开服,最常见的翻车方式不是被打死,而是源站 IP 被找到。攻击者拿到真实 IP 后,可以绕过高防 IP直接打源站,这时候 400G 防护一点用都没有。所以“隐藏服务端真实 IP”是开服的第一道防线,本文讲清 6 种可落地的做法。
方法一:接入高防 IP,对外只暴露防护 IP
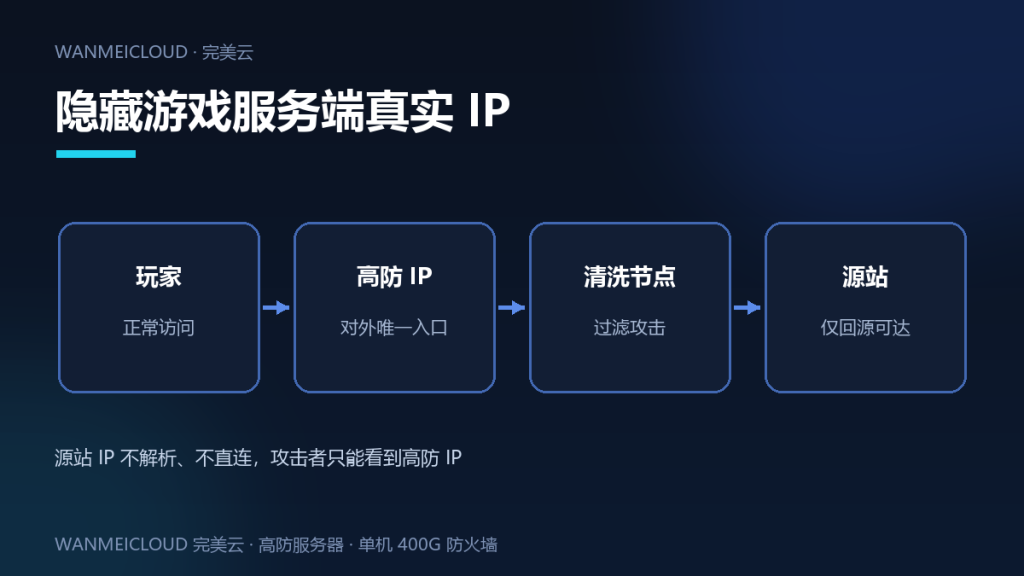
最直接的办法:源站不直接对外提供服务,玩家连接的是高防 IP。高防节点收到流量后清洗,再把干净流量回源给你的服务器。攻击者能看到的只有高防 IP,打它等于打清洗中心,效果有限。
接入要点:域名解析只指向高防 IP;源站防火墙只放行高防回源网段;后台、SSH、数据库端口一律不对公网开放。
方法二:用 CDN 或反向代理做前置
网站类业务(官网、论坛、充值页)可以套 CDN,源站同样只接受 CDN 回源。注意 CDN 一般只代理 80/443,游戏的长连接端口仍需高防 IP 或四层转发来兜。
方法三:DNS 分离解析 + 内网回源
把对外解析和真实服务器分离:公网只解析到代理层,代理层通过内网或专线回源。源站机器连公网出口都不需要,攻击者自然无从下手。
方法四:端口映射,不暴露真实服务端口
对外只开代理层的映射端口,游戏服务监听在内网端口上。攻击者扫到的是代理端口,扫不到真实的游戏端口与机器。
方法五:邮件、日志、第三方统计别泄露
很多 IP 泄露不是被打出来的,是自己漏的:服务器发信头、网站统计代码、错误页、图片外链、甚至招聘信息里的截图。检查一遍这些地方,比装十个防护软件都有用。
方法六:定期自查是否已经泄露
- 用多地 ping / 第三方测速工具,看解析结果是否只有高防 IP;
- 查历史 DNS 记录,看有没有解析过真实 IP;
- 在搜索引擎搜自己的域名 + IP,看有没有被动收录;
- 看源站访问日志,是否有非高防网段的直连请求。
隐藏 IP 之后,还要配好防护
隐藏 IP 是”让攻击者找不到门”,高防服务器是”找到了也打不动”。两者配合才完整:源站只回源、高防扛流量、监控盯异常。我们提供单机 400G 防火墙的高防服务器与高防 IP,机房覆盖山东、襄阳、扬州、台州、镇江等,具体见套餐价格,接入方案可以微信或 QQ 咨询。