TCP 转发为什么能防 DDoS?
游戏、语音、远程这类业务用的是 TCP/UDP 长连接,没法像网站那样套 CDN。这时候常用的方案是TCP 转发(也叫四层转发 / 端口转发):玩家连的不是你的服务器,而是一个中间节点,由它替你扛流量。理解四层转发的原理,才能判断什么时候该用它、什么时候该上高防 IP。
核心原理:连接在中间节点终结
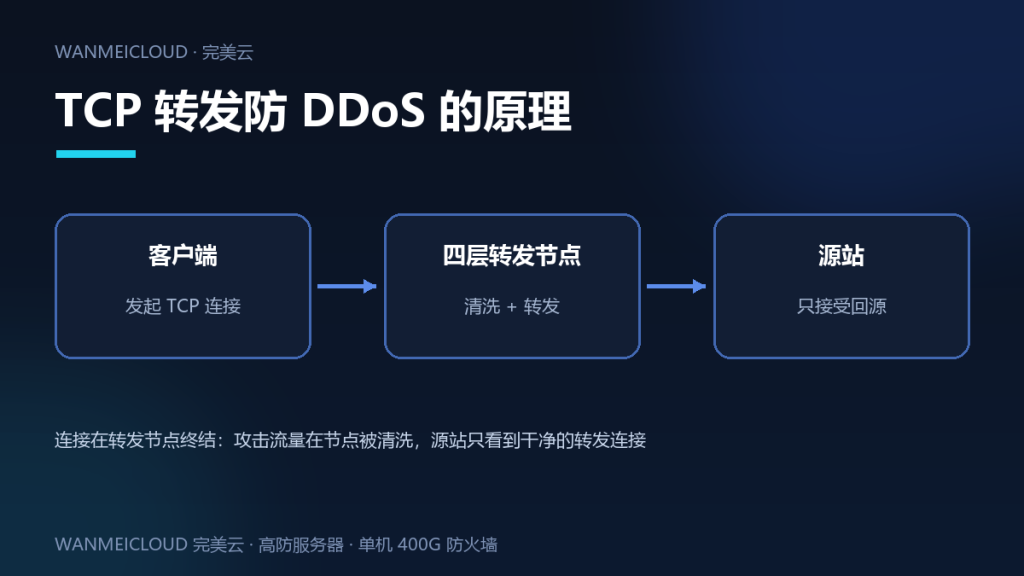
正常的 TCP 连接是”客户端 ↔ 服务器”直连。接入 TCP 转发后变成两段:
- 客户端 ↔ 转发节点:玩家先和转发节点完成三次握手;
- 转发节点 ↔ 源站:节点再向源站发起一条干净的连接,把数据双向搬运。
关键在于连接在节点被终结:源站看不到玩家的真实 IP,也看不到攻击流量;攻击者看到的只是节点 IP,打节点等于打在防护设备上。
清洗发生在哪一步?
转发节点通常和高防清洗能力部署在一起,数据到达节点时先过一遍防护策略:
- SYN Flood:节点承受半连接压力,配合 SYN Cookie 与源认证;
- UDP Flood:在节点入口按特征与速率过滤;
- 连接数攻击:节点做单 IP 连接数限制与会话清洗;
- 畸形包 / 扫描:直接在四层丢弃,根本到不了源站。
这就是为什么很多游戏开服服务器即使本身没装防护软件,只要前面挂了四层转发,也能扛住常见的流量攻击。
TCP 转发 vs 七层 CDN:怎么选
| 对比项 | TCP 转发(四层) | CDN(七层) |
|---|---|---|
| 支持协议 | TCP / UDP 任意端口 | 主要 HTTP / HTTPS |
| 适用业务 | 游戏、语音、远程、数据库 | 网站、图片、静态资源 |
| 能否改包 | 不能,只做转发与清洗 | 能,可改缓存与请求头 |
| 延迟 | 略高(多一跳) | 静态资源更低 |
使用时的注意事项
- 白名单回源:源站只允许转发节点的 IP 连入,否则攻击者可绕过节点直连;
- 真实 IP 传递:需要记录玩家 IP 的业务,要开启 PROXY Protocol 或由节点回传;
- 节点就近:选离玩家近的节点,转发延迟才可控;
- 防御峰值:转发节点本身的清洗能力决定你能扛多少 G,建议直接选高防服务器或高防转发线路。
我们提供带四层转发与单机 400G 防护的高防服务器,山东、襄阳、扬州、台州、镇江等机房可选,具体见套餐价格;不确定该用转发还是高防 IP,可以联系客服说明业务类型。