IP 泄露不可怕,可怕的是没预案
做游戏开服或网站运营,源站 IP 一旦被同行或黑产拿到,攻击就会绕过高防服务器直打源站,几分钟就能把业务打瘫。比起“永远不泄露”,更现实的是:源站 IP 泄露后能多快恢复。本文给出 4 步应急处置和 8 条防泄露检查项。
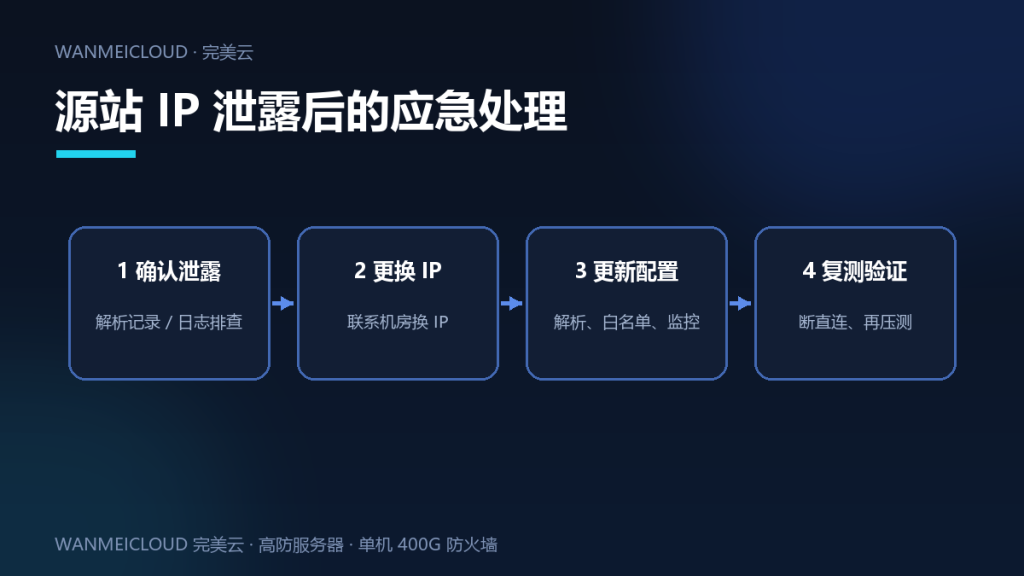
第一步:确认泄露范围
- 查 DNS 历史记录,看是否曾解析到真实 IP;
- 看源站访问日志,是否有非高防网段的直连记录;
- 检查邮件头、探针、第三方统计代码里是否带出源站 IP。
第二步:换 IP,别在旧 IP 上硬扛
确认泄露后尽快联系机房更换源站 IP(多数开服服务器支持换 IP),新 IP 只用于回源,不再出现在任何对外配置里。攻击者手上的旧 IP 自然失效。
第三步:更新所有相关配置
- 高防回源地址改成新 IP;
- 源站防火墙白名单同步更新;
- 监控、备份任务里的旧 IP 一并替换;
- 如果用了数据库远程连接、API 回调,也要改。
第四步:复测验证
换完后做两件事:一是从外网直接连新 IP 的游戏端口,确认连不上;二是从玩家侧正常进游戏,确认能玩。两个都通过,才算切换完成。
8 条防泄露检查项
- 域名只解析到高防 IP,不做 A 记录直连源站;
- 源站不放网站、不发邮件,避免暴露在公网;
- 关闭服务器上的 ping 与不必要的服务端口;
- 网站不要引用源站 IP 的图片、JS 外链;
- 后台、数据库、SSH 只允许固定 IP 访问;
- 统计代码、错误页、跳转链接不要带出 IP;
- 员工与外包的账号权限分级,离职即回收;
- 定期做泄露自查(历史 DNS、搜索引擎、日志)。
长期方案:把”隐藏”做成常态
单次补救不如常态防护:源站只做回源、对外只暴露高防 IP、配合高防服务器的单机清洗能力。我们的高防机房覆盖山东、襄阳、扬州、台州、镇江,单机 400G 防火墙,价格见套餐价格;遇到 IP 泄露或正在被攻击,可以直接微信 / QQ 联系我们,协助换 IP 与回源配置。