被入侵的服务器,大多输在基础配置
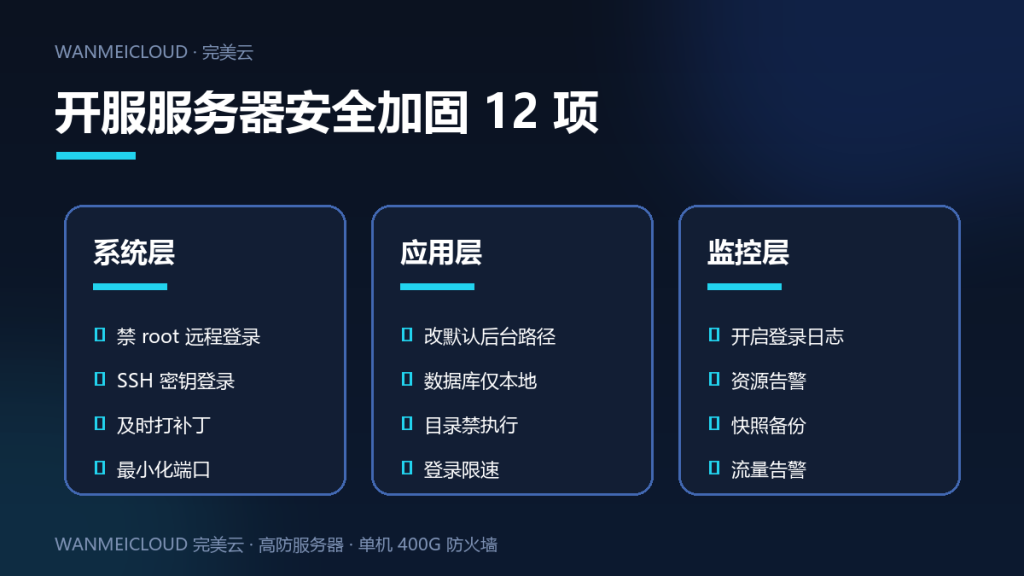
服务器被黑,很少是因为对方技术多高明,而是基础安全没做。上线前花半小时过一遍这 12 项服务器安全加固检查,能把 90% 的入侵挡在门外。这份清单适用于游戏开服、网站与各类 Linux 业务服务器。
一、系统层:先把门锁好(4 项)
- 禁止 root 远程登录:创建普通用户,必要时再用 su 提权;
- SSH 改用密钥登录:关掉密码登录,条件允许再改个高位端口;
- 及时打补丁:系统和面板保持更新,漏洞是入侵的第一入口;
- 最小化开放端口:只开游戏端口、网站端口和 SSH,其余全部关掉。
二、应用层:守住游戏和网站(4 项)
- 修改默认后台路径:网站后台、数据库管理工具的默认地址全部改掉;
- 数据库只允许本地访问:禁止远程连接,账号用强密码、定期更换;
- 上传目录禁止执行脚本:图片、附件目录去掉 PHP 执行权限;
- 网站加登录限速:后台登录失败多次自动封 IP,防爆破。
三、监控层:出事要知道、能恢复(4 项)
- 开启登录与操作日志:SSH、面板、后台的登录和操作都留痕;
- 配置资源告警:CPU、内存、带宽异常飙升第一时间通知;
- 定期快照与备份:数据库每日备份,改版前先打快照,出问题可回滚;
- 异常流量告警:配合高防机房的攻击告警,攻击发生时立刻知道。
加固之后,别忘了外层防护
系统加固是”内功”,DDoS 这类流量攻击还要靠外层的高防服务器:单机 400G 硬件防火墙 + BGP 牵引清洗,攻击流量到不了你的机器。内外配合,开服服务器才算真正稳定。
我们提供山东、襄阳、扬州、台州等高防机房,电信与五线 BGP 线路齐全,套餐价格见套餐价格页。选型或防御方案拿不准,直接微信或 QQ 联系客服,7×24 小时在线。