UDP Flood:用垃圾包塞满你的出口带宽
游戏开服、网站运营几乎都挨过 DDoS。攻击成本很低,几十块就能买到一波流量,而你的代价是掉线、回档、玩家流失。想防住,先要分清DDoS 攻击类型:是流量型、协议型,还是应用层的 CC,因为对应的防护手段完全不同。
一、UDP Flood:拿垃圾包塞满你的带宽
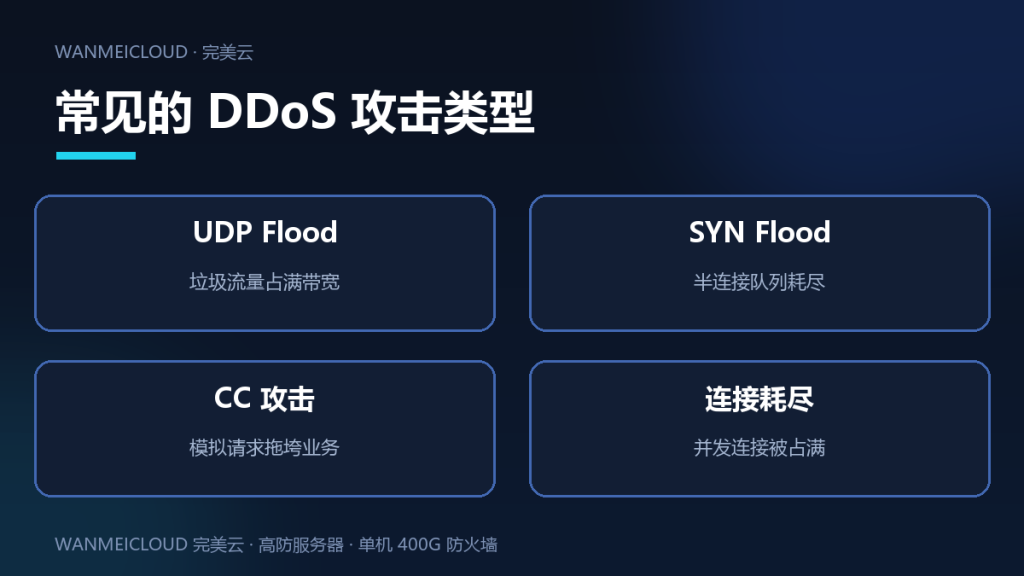
UDP Flood 是最常见的流量型攻击,攻击者伪造源地址,向服务器端口猛灌 UDP 数据包。特点是流量大、来源杂,攻击规模动不动就是几十 G。它的危害不是打崩程序,而是占满出口带宽,正常玩家根本挤不进来。
防护思路:机房侧在清洗中心做特征过滤和速率限制,把垃圾流量在进入你的机器前就丢掉。这也是为什么开服服务器要选带宽冗余、清洗能力强的机房。
二、SYN Flood:半连接队列耗尽
TCP 建立连接要三次握手,攻击者只发 SYN 不完成握手,服务器的半连接队列很快被塞满,正常玩家连登录都建立不了。SYN Flood 属于协议型攻击,流量未必大,但很致命。
防护手段包括:开启 SYN Cookie、限制半连接数、缩短超时时间,再配合机房侧的源认证清洗,双管齐下。
三、CC 攻击:模拟真实请求拖垮程序
CC 攻击针对的是游戏登录接口、官网、充值页这类消耗 CPU 和数据库的页面。攻击者用代理池模拟大量真实请求,单看每个请求都”正常”,防火墙容易误判。
CC 的防护靠分层:先限速、再人机校验、最后业务限流。具体配置方法见《开服服务器被 CC 攻击怎么办?高防服务器 CC 防护三层配置实战》一文。
四、连接耗尽:占着茅坑不拉屎
大量连接建立后不发数据、不释放,把服务器的并发连接数占满。防护思路是连接数控制与会话清洗:限制单 IP 连接数、踢掉静默连接、缩短 keepalive 时间。
五、高防服务器如何一站式解决?
选择高防服务器,本质是把上面这些防护工作交给机房:
- 单机 400G 硬件防火墙,攻击流量先在清洗中心过滤;
- BGP 自动牵引,攻击发生时秒级切换清洗链路,正常玩家无感知;
- 7×24 安全值守,攻击告警后人工介入处置。
对完美国际私服、完美世界私服开服来说,与其自己折腾软防,不如把底层防护交给专业高防机房,团队专心做运营。想了解具体机房和价格,可以看套餐价格页,或者直接联系客服说明攻击情况,我们按攻击峰值帮你选配。